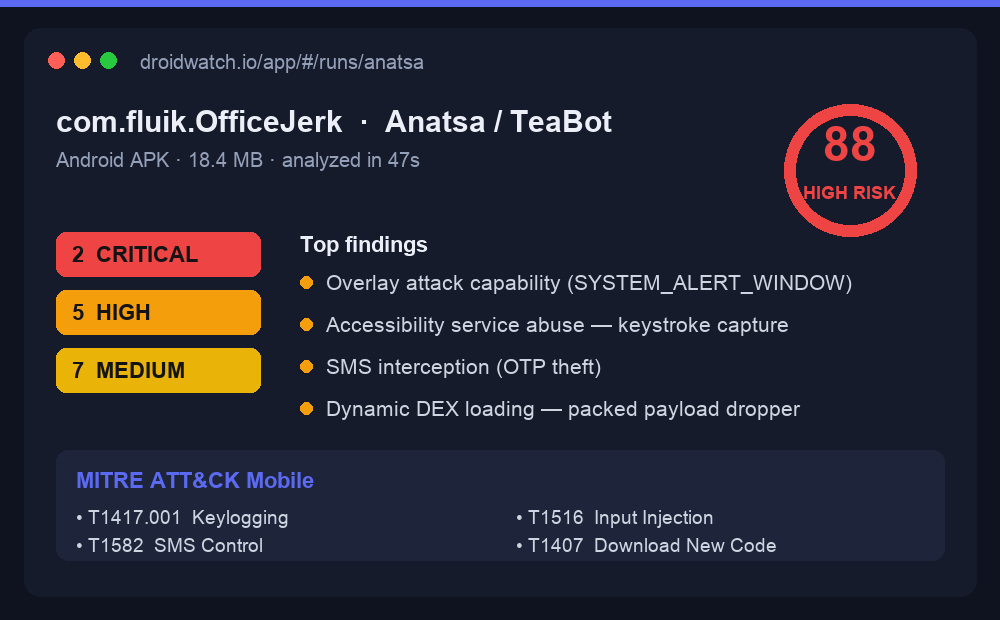
Más profundo que VirusTotal, sin montar infraestructura como MobSF. Sube un APK Android o un .ipa iOS y obtén mapeo MITRE ATT&CK Mobile, cobertura MASVS/MASTG, export STIX 2.1 y análisis dinámico con Frida — en minutos.
O elige un archivo — APK · XAPK · AAB · DEX · IPA hasta 150 MB, sin registro.
Al subir un archivo confirmas que tienes derecho a analizarlo y aceptas nuestros Términos y Privacidad.
Todo lo que tu SOC, CISO o pipeline necesita — desde el manifest hasta el bytecode DEX.
Identifica troyanos bancarios, stalkerware, ransomware, adware agresivo y spyware gubernamental mediante análisis heurístico y reglas YARA.
Cada hallazgo mapeado a tácticas y técnicas de ATT&CK for Mobile — T1417, T1444, T1636 y más. Export STIX 2.1 para SIEM/SOAR.
Bytecode con androguard: call graph, source-to-sink data flow y código muerto. La decompilación con JADX —secretos hardcodeados y código inseguro leídos directamente del fuente— se incluye a partir de Pro.
Detecta SDKs de terceros y consulta OSV.dev para CVEs conocidos. Identifica Meta, Firebase, Adjust, ironSource y 50+ más.
Compara el certificado del APK contra fingerprints de publishers conocidos para detectar apps repackaged y certificate spoofing.
Hallazgos cruzados con OWASP Mobile Top 10 (2024) y MASVS v2. Scoring de cumplimiento automatizado por dominio.
Extrae dominios e IPs, los resuelve y consulta feeds como MalwareBazaar, AbuseIPDB y URLhaus.
Exporta hallazgos en PDF (ejecutivo), JSON, STIX 2.1 o Markdown. Listos para issues de GitHub, JIRA o ingesta SIEM.
Monitorea nombres de paquete y recibe alertas cuando se analice una nueva variante. Browser, in-app, email y webhooks.
Android — cobertura estática + dinámica completa. iOS — análisis estático completo (sin runtime).
Más de 25 análisis independientes, MITRE ATT&CK Mobile, cobertura MASVS/MASTG y motor ML (F1 0.9873). Análisis dinámico con Frida: SSL pinning, abuso de accessibility, intercept de SMS, overlays y dump de DEX en runtime.
Análisis estático completo: Info.plist (ATS, esquemas URL, privacidad), firma y entitlements, análisis profundo del binario Mach-O (PIE/ASLR, stack canaries, cifrado, funciones inseguras, firma de código), reglas YARA iOS (jailbreak, Frida/Substrate, APIs privadas) y scoring de riesgo ponderado — más IOCs de strings/secretos/red y VirusTotal. Aún sin análisis dinámico/runtime ni modelo ML en iOS. Hablemos →
Suelta el fichero en el chat en el que ya estás. La skill habla con este motor —no con herramientas de tu portátil—, así que responde con el C2 del atacante, las técnicas MITRE ATT&CK y un veredicto, en unos ocho kilobytes.
Ver la documentación → Sin cuenta para probarlo
Tres líneas de YAML — sube, espera el veredicto, falla el build según tu política. Mismas salidas en todas las plataformas.
# un solo include, listo
include:
  - remote: 'https://droidwatch.app/ci/gitlab/scan.yml'

variables:
  DROIDWATCH_APK_PATH: app/build/outputs/apk/
    release/app-release.apk
  DROIDWATCH_FAIL_ON:  "Malicious|High Risk"
Diseñado para que un CISO de banca o un DPO pueda firmar sin pedir excepciones.
Cada análisis corre en un worker con perfil seccomp restrictivo, cap_drop ALL y límites de CPU/memoria. Sin acceso a la red privada ni a otros tenants.
Nunca compartimos los ficheros que subes. Sólo llegan al threat feed público IOCs anonimizados —hashes, dominios, IPs— y puedes desactivarlo en cada subida.
Acuerdo de Procesamiento (Art. 28) publicado, retención configurable por plan, export/borrado de cuenta self-serve. Sub-procesadores documentados.
Reportes cifrados opcionalmente con AES-256-GCM (envelope DWE1). Audit log append-only en PostgreSQL con trigger inmutable.
Controles ya implementados: MFA, audit log, logging estructurado, backups + DR plan. Solicita el trust pack actual a [email protected].
Si participas del threat feed público, solo se comparten hashes, dominios e IPs. Nunca el binario ni metadata del uploader.
Empieza gratis. Escala cuando lo necesites.
Respuestas rápidas a lo que analistas SOC, equipos de fintech y CISOs preguntan antes de registrarse.
Cada APK se analiza en un sandbox aislado (perfil seccomp, cap_drop, límites de CPU/memoria en el worker). Opcionalmente puedes cifrar los archivos en reposo con AES-256-GCM, Nunca compartimos los binarios; solo IOCs anonimizados (hashes, IPs, dominios) alimentan nuestro threat feed opt-in, y puedes desactivar por subida.
No. El análisis anónimo está habilitado (con rate-limit por IP). Una cuenta gratis guarda tu historial 7 días y sube los límites a 5 análisis al día y APKs de hasta 200 MB. La decompilación JADX, la exportación PDF/STIX, los webhooks y la API son parte de Pro.
VirusTotal te dice si un hash es malicioso conocido. Droidwatch te dice por qué, cómo y qué hacer: análisis estático y dinámico, mapeo MITRE ATT&CK Mobile, cobertura MASVS/MASTG, detección de familias bancarias. MobSF es excelente open source — pero tienes que hostearlo, escalarlo, parchearlo e integrarlo tú. Droidwatch ofrece la misma profundidad como plataforma multi-tenant hosted con facturación, colaboración, watchlists y threat feed.
No. Droidwatch es un servicio alojado: la plataforma web, la API REST y el CLI que distribuimos nosotros. Los ficheros se analizan en un sandbox aislado, pueden cifrarse en reposo con AES-256-GCM, y nunca compartimos los binarios que subes.
HTML, JSON, CSV, PDF (ejecutivo + técnico), DOCX, Markdown y STIX 2.1 para ingesta en SIEM/SOAR. Los hallazgos incluyen IDs MITRE ATT&CK Mobile y referencias OWASP MASVS/MASTG.
GDPR: sí — DPA Art. 28 publicado, retención por plan, export/borrado de cuenta self-serve. SOC 2 Type II está en el roadmap (los controles ya están: audit log append-only, logging estructurado, MFA, cifrado en reposo, backups + DR plan). Los clientes de banca pueden pedir el trust pack actual a [email protected].
Sí — API REST más plantillas listas para seis plataformas CI/CD: GitHub Actions, GitLab CI/CD, Bitrise, Jenkins, CircleCI y Azure Pipelines. Mismo contrato en todas: sube el APK → espera el veredicto → publica run_id / verdict / score / report_url → falla el build según tu política.
Depende del tamaño de la aplicación. El análisis estático de un APK de 50 MB tarda normalmente entre 2 y 5 minutos; por encima de 100 MB, una media de 8 a 10 minutos. El análisis dinámico (Frida) depende del presupuesto de ejecución que fijes — por defecto 5 minutos.
Solemos ser 10–50× más baratos en base per-seat / per-app. No reemplazamos un agente MTD en el dispositivo — somos una plataforma de vetting + threat intel para los APKs en sí, diseñada para fintechs y SOCs que no llegan al presupuesto enterprise-MTD.
Sí. Corremos las apps en un sandbox aislado sobre tu propio dispositivo o emulador, conectado con nuestro agente e instrumentado con hooks Frida para SSL pinning, abuso de accessibility, intercept de SMS, overlay, JNI bridges y dump de DEX en runtime. El bypass anti-emulador y anti-Frida viene de serie. El análisis dinámico es solo Android — en iOS el análisis es estático.
Sí — análisis estático completo. Sube un .ipa y parseamos el Info.plist (App Transport Security, esquemas URL, permisos de privacidad declarados, background modes), la firma y entitlements (provisioning profile, get-task-allow, distribución enterprise, associated domains, app groups) y el propio ejecutable Mach-O (PIE/ASLR, stack canaries, cifrado FairPlay, funciones inseguras de memoria, firma de código, hijacking de dylib vía @rpath, frameworks enlazados). También corren reglas YARA específicas de iOS (detección de jailbreak, anti-debugging, instrumentación Frida/Cydia Substrate, uso de APIs privadas) y un score de riesgo ponderado dedicado, junto a los checks agnósticos de formato: secretos hardcodeados, IOCs de red, VirusTotal y fuzzy hashing. Aún no en iOS: análisis dinámico/runtime (sin instalación en emulador/dispositivo) y el modelo ML basado en Androguard — siguen siendo solo Android.
Tanto si gestionas un SOC de 50 personas, la seguridad móvil de un banco regional o integras escaneo de APKs en un pipeline CI/CD para 100+ apps — Droidwatch Enterprise está diseñado para ti.
Sin tarjeta, sin instalar nada, resultados en minutos — y un plan gratuito que no caduca.
Crear cuenta gratis